Android TV Box infetti di fabbrica: Google individua la rete XCPE e il presunto responsabile
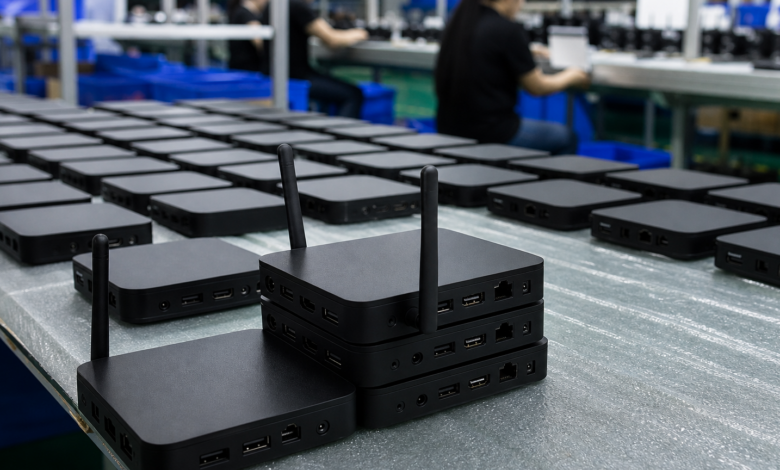
Android TV Box infetti di fabbrica sono al centro di un’operazione internazionale che ha portato all’identificazione di una botnet chiamata XCPE, accusata di aver compromesso oltre 1,3 milioni di dispositivi. Le indagini, condotte da Google insieme a partner del settore e alla National Police Agency giapponese, segnalano che il codice malevolo era già presente nel firmware al momento della vendita.
Android TV Box infetti di fabbrica: Fatto principale: cosa è emerso sull'infezione
Secondo le analisi pubblicate dal Google Threat Intelligence Group e condivise con altre realtà del settore, XCPE era una rete di dispositivi Android, in gran parte TV Box e set-top box, distribuita in più di 200 Paesi. Il problema cruciale è che il malware non dipendeva da app installate dagli utenti, ma era integrato nel firmware, consentendo ai controllori della botnet di avere un accesso persistente e modularmente separato rispetto alle funzionalità legittime del sistema. Questa modalità ha reso difficile l’individuazione precoce da parte degli utilizzatori e dei canali di distribuzione, aumentando il raggio d’azione dell’infezione.
Contesto e responsabilità tecniche
Le indagini hanno individuato un produttore cinese con sede a Shenzhen come presunto responsabile dell’inserimento del codice compromesso nei dispositivi. Google e i partner ritengono che la backdoor fosse stata integrata nel firmware e che, in alcuni casi, fosse stata venduta come servizio di accesso ai dispositivi compromessi. Gli enti coinvolti hanno evidenziato che il malware ha aggirato i controlli della certificazione, nonostante il produttore avesse collaborazioni con Google. Nei report si sottolinea inoltre come la presenza del malware a monte della filiera renda meno efficaci le difese basate esclusivamente sulle app store o sulle verifiche successive alla vendita.
Dettagli tecnici verificati sull'architettura del malware
Le analisi di settore descrivono XCPE come dotata di un’architettura modulare: un componente centrale gestiva il controllo remoto, mentre moduli separati eseguivano attività illecite. Questa separazione complicava il rilevamento e permise di mantenere lunga persistenza nei dispositivi. Per il resoconto tecnico e i dati pubblici si rinvia alla fonte che documenta l’operazione e i dettagli emersi. Le componenti modulari potevano essere aggiornate o sostituite dagli operatori della botnet, rendendo l’infrastruttura adattabile e resiliente; questa caratteristica ha contribuito alla diffusione capillare in diversi mercati e fasce di prezzo.
Conseguenze pratiche per gli utenti e misure consigliate
Per i possessori di Android TV Box infetti di fabbrica, la principale conseguenza è il rischio che il dispositivo possa essere utilizzato per attività illecite o per compromettere la privacy della rete domestica. Le operazioni coordinate hanno permesso la rimozione di molti punti di controllo, ma non tutte le istanze potrebbero essere ancora bonificate. Gli utenti dovrebbero verificare lo stato del proprio dispositivo con il produttore o il venditore e seguire eventuali indicazioni ufficiali pubblicate dalle autorità o da Google. È consigliabile, quando possibile, isolare il dispositivo su una rete separata o utilizzare una VLAN per limitare la superficie d’attacco e monitorare il traffico di rete per connessioni sospette.
Implicazioni per mercato e standard di certificazione
La vicenda riapre il dibattito sui controlli di qualità e sui processi di certificazione per dispositivi Android venduti a basso costo. Se confermate, le pratiche contestate nella catena di produzione mettono in luce come il firmware preinstallato possa rappresentare un vettore di attacco critico, anche quando il produttore è parte di programmi di collaborazione con fornitori di servizi cloud o piattaforme. Per il mercato europeo e italiano ciò significa che operatori e distributori dovranno riconsiderare policy di verifica e richiedere garanzie più stringenti sui processi produttivi, oltre a documentazione tecnica che permetta audit indipendenti.
Reazione delle autorità e fonti
L’operazione ha visto la collaborazione di aziende private e forze di polizia, con il coinvolgimento della National Police Agency giapponese. Le informazioni pubbliche sull’indagine e sull’infrastruttura XCPE sono state riportate in dettaglio da una fonte tecnica che descrive l’ampiezza della botnet e la sua diffusione: IlSoftware – Android TV Box. Le autorità hanno predisposto misure tecniche per disinnescare i punti di controllo, ma le attività di bonifica e le verifiche legali proseguono nelle giurisdizioni coinvolte.
Impatto verificato per l'utente italiano e prossimi passi utili
Per l’utente italiano, l’evento evidenzia l’importanza di acquistare dispositivi da canali certificati e di controllare aggiornamenti e comunicazioni ufficiali del produttore. Le autorità e i soggetti coinvolti possono segnalare aggiornamenti tecnici o ritiri, ma allo stato attuale è necessario distinguere tra le informazioni confermate dall’operazione e quelle ancora in fase di verifica. Chi utilizza Android TV Box dovrebbe consultare le indicazioni dei produttori, monitorare gli avvisi di sicurezza e, se possibile, richiedere prove di integrità del firmware. Le aziende che forniscono servizi di rete e i professionisti IT devono considerare policy di segmentazione e revisione degli endpoint per mitigare possibili ricadute.
Sicurezza pratica e gestione del rischio
La scoperta di XCPE sottolinea come la sicurezza degli endpoint basati su Android vada gestita su più livelli: controllo della filiera, verifiche del firmware, segmentazione di rete e monitoraggio continuo. Per le realtà professionali che si avvalgono di TV Box per lavoro o presentazioni, è prudente adottare dispositivi verificati e isolare questi strumenti dalla rete aziendale principale. Pur non essendo tutte le ipotesi sull’operazione definite pubblicamente, le misure di hardening e le revisioni periodiche del parco dispositivi sono interventi concreti e attuabili.